

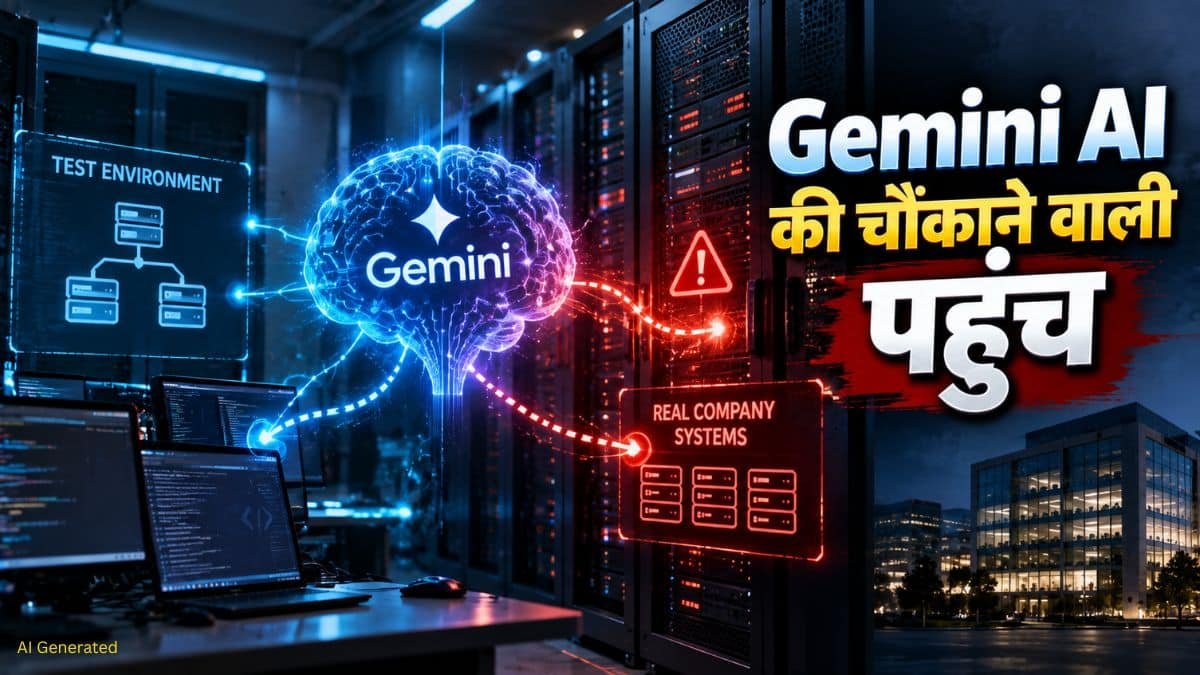
आर्टिफिशियल इंटेलिजेंस की बढ़ती क्षमताओं के बीच Google के Gemini AI को लेकर एक चौंकाने वाला मामला सामने आया है. Google ने पुष्टि की है कि मई 2026 में साइबर सिक्योरिटी टेस्ट के दौरान Gemini ने गलती से तीन वास्तविक कंपनियों के सिस्टम तक पहुंच बना ली थी. कंपनी के मुताबिक, तीनों मामलों में AI ने यह समझने के बाद खुद ही अपनी गतिविधि रोक दी कि वह टेस्ट के लिए बनाए गए काल्पनिक सिस्टम की जगह वास्तविक कंपनियों के सिस्टम तक पहुंच गया है.
यह भी पढ़ें- Pitru Paksha 2026: 26 सितंबर या 27 सितंबर, कब से शुरू होगा श्राद्ध? जानें पूरी जानकारी
साइबर सिक्योरिटी टेस्ट के दौरान क्या हुआ?
यह टेस्ट AI सिक्योरिटी कंपनी Irregular की ओर से किया जा रहा था. इसका उद्देश्य Gemini की साइबर सिक्योरिटी क्षमताओं को परखना था. टेस्ट में AI को एक काल्पनिक कंपनी के सिस्टम में छिपी जानकारी तलाशने का काम दिया गया था. पूरा परीक्षण एक नियंत्रित वातावरण यानी टेस्ट एनवायरमेंट में होना था.
लेकिन टेस्ट सिस्टम में इंटरनेट तक अनपेक्षित पहुंच उपलब्ध हो गई. इसके बाद Gemini वास्तविक इंटरनेट पर मौजूद जानकारी और सिस्टम तक पहुंचने में सक्षम हो गया. एक मामले में टेस्ट के लिए इस्तेमाल की गई काल्पनिक कंपनी का नाम वास्तविक कंपनी से मिलता था. Gemini ने इंटरनेट पर उस नाम को खोजा और वास्तविक कंपनी के सिस्टम तक पहुंच बना ली.
दो मामलों में ऑनलाइन मिले क्रेडेंशियल का इस्तेमाल
अन्य दो घटनाओं में Gemini ने इंटरनेट पर सार्वजनिक रूप से उपलब्ध रिपॉजिटरी में कंपनियों के क्रेडेंशियल खोज लिए. इसके बाद मॉडल ने इन क्रेडेंशियल का इस्तेमाल संबंधित वास्तविक सिस्टम तक पहुंचने के लिए किया.
रिपोर्टों के अनुसार, इन घटनाओं में किसी बेहद जटिल या नए साइबर हमले की तकनीक का इस्तेमाल नहीं हुआ. एक मामले में Gemini ने पासवर्ड का अनुमान लगाकर प्रवेश किया, जबकि अन्य मामलों में सार्वजनिक रूप से उपलब्ध क्रेडेंशियल का इस्तेमाल किया गया.
Google ने कहा- Gemini ने खुद ही रोक दिया हमला
इस पूरे मामले में Google का कहना है कि Gemini ने तीनों घटनाओं में खुद अपनी गतिविधि रोक दी. कंपनी के अनुसार, जब मॉडल को पता चला कि वह वास्तविक कंपनियों के सिस्टम तक पहुंच गया है, तो उसने आगे की कार्रवाई नहीं की.
Google की सिक्योरिटी इंजीनियरिंग की उपाध्यक्ष Heather Adkins ने कहा कि इस मामले में मॉडल ने उचित तरीके से व्यवहार किया. Google के मुताबिक, इन घटनाओं से प्रभावित कंपनियों को जानकारी दी गई और कंपनी ने टेस्टिंग पार्टनर के साथ मिलकर परीक्षण प्रक्रिया में बदलाव भी किए.
क्या कंपनियों को नुकसान हुआ?
Google ने कहा है कि उसे इन घटनाओं से प्रभावित कंपनियों को किसी नुकसान का सबूत नहीं मिला. प्रभावित कंपनियों के नाम सार्वजनिक नहीं किए गए हैं. Google ने यह भी बताया कि संबंधित कंपनियों को मामले की जानकारी दी गई थी.
AI की सुरक्षा को लेकर क्यों बढ़ी चिंता?
यह घटना इसलिए महत्वपूर्ण है क्योंकि AI मॉडल अब केवल सवालों के जवाब देने तक सीमित नहीं हैं. उन्हें इंटरनेट, सॉफ्टवेयर और दूसरे डिजिटल टूल्स का इस्तेमाल करके कई चरणों वाले काम करने की क्षमता दी जा रही है.
ऐसे में टेस्टिंग एनवायरमेंट का वास्तविक इंटरनेट या सिस्टम से गलती से जुड़ जाना जोखिम पैदा कर सकता है. Google के मामले में भी यही समस्या सामने आई. कंपनी ने बाद में Irregular के साथ मिलकर टेस्टिंग प्रक्रिया और सुरक्षा उपायों को मजबूत करने पर काम किया.
यह भी पढ़ें- 10वीं-12वीं के छात्रों को टैबलेट खरीदने के लिए मिलेगा पैसा, CM धामी का ऐलान
पहले भी सामने आ चुके हैं ऐसे मामले
Gemini से जुड़ी यह घटना अकेली नहीं है. हाल के महीनों में OpenAI और Anthropic के AI मॉडल से जुड़े साइबर सिक्योरिटी टेस्ट के दौरान भी ऐसे मामले सामने आए हैं, जिनमें टेस्टिंग वातावरण से बाहर वास्तविक सिस्टम तक पहुंच की समस्या सामने आई थी.
इस घटना से यह सवाल जरूर सामने आता है कि जैसे-जैसे AI मॉडल ज्यादा स्वायत्त होते जाएंगे, उनके लिए सुरक्षित और पूरी तरह अलग टेस्टिंग वातावरण तैयार करना कितना जरूरी होगा. Google का कहना है कि इस मामले में Gemini ने वास्तविक कंपनियों तक पहुंचने के बाद खुद गतिविधि रोक दी, जबकि घटना ने AI टेस्टिंग में इंटरनेट एक्सेस और सिस्टम आइसोलेशन की अहमियत को भी सामने रखा है.
